Domain übereinstimmen.de kaufen?
Wir ziehen mit dem Projekt
übereinstimmen.de um.
Sind Sie am Kauf der Domain
übereinstimmen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain übereinstimmen.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
ABB IT8-FIPS Konformität, FIPS 140-2 Level 12CQG150315S4061 IT8-FIPS Das Modul IT8-FIPS ermöglicht dem Jace IT-8000 Controller FIPS140-2 Level 1 Konformität. Benötigt das zertifizierte Bouncy Castle Modul, welches ab einer Version 4.6 oder später integriert ist.821,26 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
In Übereinstimmung mit den Grundsätzen der Religionsgemeinschaften, Fachbücher von Christine-Sophie ReichertDas Fachbuch "In Übereinstimmung mit den Grundsätzen der Religionsgemeinschaften" von Christine-Sophie Reichert bietet eine umfassende Analyse des Religionsunterrichts in Deutschland. Es beleuchtet die verfassungsrechtlichen Grundlagen, die seit über hundert Jahren für den Religionsunterricht gelten, und stellt diese in den Kontext einer dynamischen und vielfältigen Verfassungswirklichkeit. Die Autorin untersucht, inwiefern der Religionsunterricht mit den Grundsätzen mehrerer Religionsgemeinschaften übereinstimmen kann und welche Flexibilität das Verfassungsrecht in diesem Zusammenhang zulässt. Zudem wird die Relevanz der „Leitentscheidung“ des Bundesverfassungsgerichts von 1987 kritisch betrachtet. Mit 1020 Seiten bietet das Buch eine fundierte Grundlage für Studierende und Fachleute im Bereich Wirtschaft und Recht, insbesondere im Strafrecht und öffentlichen Recht.359,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
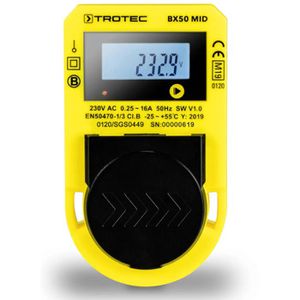
Trotec Energiekostenmessgerät BX50 MID, für außen, 1 einstellbarer Stromtarif, MID-KonformitätMID-Konformität für gewerbliche Energieverbrauchsmessung Nicht manipulierbarer Zähler dank Plombierschlitze zur Steckersicherung gemäß Mess- & Eichgesetz (MessEG) Steckdose mit Federklappdeckel schützt das Messgerät vor Verschmutzung Misst den Stromverbrauch von angeschlossenen Geräten bis 999.999,875 Kilowattstunden (kWh) Berechnet die Energiekosten basierend auf dem aktuell manuell hinterlegten Strompreis Zusätzlich kann die Spannung, Stromstärke, Frequenz und Leistung gemessen werden 1 individuell einstellbarer Stromtarif LC-Display mit Hintergrundbeleuchtung sorgt für gute Ablesbarkeit Einfache Installation indem das Gerät zwischen Steckdose und Verbraucher geschaltet wird Hohe Benutzerfreundlichkeit durch 1-Tasten-Bedienung Sorgt für besseres Verständnis des eigenen Energieverbrauchs Stromversorgung über Netzstrom Produktabmessungen: (HxBxT) 11,9 x 7,7 x 6,8 cm, Gewicht: 155 g Merkmale: Anzeige: Momentanverbrauch, Tagesverbrauch, Gesamtverbrauch Ausführung: mit MID-Konformität, mit Datenlogger42,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
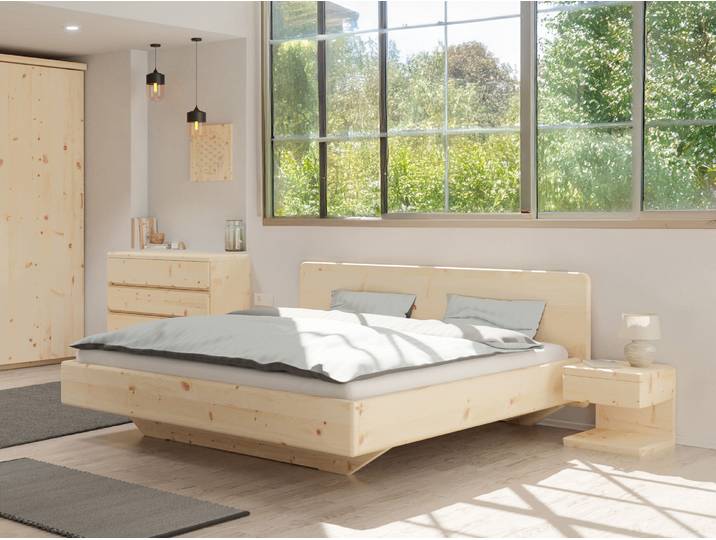
Zirbenschlafzimmer Set „Gleichklang“ Zirbe<p>Das <strong>Zirbenschlafzimmer Set Gleichklang </strong> vereint stilvolles Design mit den natürlichen Vorzügen des <strong>Zirbenholzes</strong>. Dieses harmonische Schlafzimmer-Set besteht aus einem Doppelbett „Valentina“, zwei Nachttischen und einer Kommode „Norbert“. Die sanften Rundungen an Ecken und Kanten verleihen dem Set eine einladende und gemütliche Ausstrahlung, ohne dabei übertrieben zu wirken.</p><p>Das <strong>Bett Valentina </strong> bietet eine Komforthöhe von 47 cm, die einen bequemen Einstieg ermöglicht. Die beiden Nachttische, ebenfalls in Komforthöhe, sind praktische Begleiter, die ausreichend Platz für persönliche Gegenstände bieten. Die <strong>Kommode Norbert </strong> ergänzt das Set perfekt und sorgt für zusätzlichen Stauraum, während die unbehandelten Oberflächen des <strong>Zirbenholzes</strong> das charakteristische Aroma entfalten, das für eine entspannende Schlafumgebung sorgt.</p><p>Die Möbel scheinen förmlich ineinanderzufließen und schaffen eine besondere Einheitlichkeit in der Gestaltung. Das <strong>Zirbenschlafzimmer Set Gleichklang </strong> ist nicht nur ein Blickfang, sondern fördert auch ein gesundes Raumklima, das für erholsamen Schlaf sorgt. Gönn dir dieses einzigartige Schlafzimmer-Set und erlebe die Vorteile des natürlichen Materials in deinem Zuhause.</p>4461,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ABB IT8-FIPS Konformität, FIPS 140-2 Level 12CQG150315S4061 IT8-FIPS Das Modul IT8-FIPS ermöglicht dem Jace IT-8000 Controller FIPS140-2 Level 1 Konformität. Benötigt das zertifizierte Bouncy Castle Modul, welches ab einer Version 4.6 oder später integriert ist.821,26 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
In Übereinstimmung mit den Grundsätzen der Religionsgemeinschaften, Fachbücher von Christine-Sophie ReichertDas Fachbuch "In Übereinstimmung mit den Grundsätzen der Religionsgemeinschaften" von Christine-Sophie Reichert bietet eine umfassende Analyse des Religionsunterrichts in Deutschland. Es beleuchtet die verfassungsrechtlichen Grundlagen, die seit über hundert Jahren für den Religionsunterricht gelten, und stellt diese in den Kontext einer dynamischen und vielfältigen Verfassungswirklichkeit. Die Autorin untersucht, inwiefern der Religionsunterricht mit den Grundsätzen mehrerer Religionsgemeinschaften übereinstimmen kann und welche Flexibilität das Verfassungsrecht in diesem Zusammenhang zulässt. Zudem wird die Relevanz der „Leitentscheidung“ des Bundesverfassungsgerichts von 1987 kritisch betrachtet. Mit 1020 Seiten bietet das Buch eine fundierte Grundlage für Studierende und Fachleute im Bereich Wirtschaft und Recht, insbesondere im Strafrecht und öffentlichen Recht.359,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Trotec Energiekostenmessgerät BX50 MID, für außen, 1 einstellbarer Stromtarif, MID-KonformitätMID-Konformität für gewerbliche Energieverbrauchsmessung Nicht manipulierbarer Zähler dank Plombierschlitze zur Steckersicherung gemäß Mess- & Eichgesetz (MessEG) Steckdose mit Federklappdeckel schützt das Messgerät vor Verschmutzung Misst den Stromverbrauch von angeschlossenen Geräten bis 999.999,875 Kilowattstunden (kWh) Berechnet die Energiekosten basierend auf dem aktuell manuell hinterlegten Strompreis Zusätzlich kann die Spannung, Stromstärke, Frequenz und Leistung gemessen werden 1 individuell einstellbarer Stromtarif LC-Display mit Hintergrundbeleuchtung sorgt für gute Ablesbarkeit Einfache Installation indem das Gerät zwischen Steckdose und Verbraucher geschaltet wird Hohe Benutzerfreundlichkeit durch 1-Tasten-Bedienung Sorgt für besseres Verständnis des eigenen Energieverbrauchs Stromversorgung über Netzstrom Produktabmessungen: (HxBxT) 11,9 x 7,7 x 6,8 cm, Gewicht: 155 g Merkmale: Anzeige: Momentanverbrauch, Tagesverbrauch, Gesamtverbrauch Ausführung: mit MID-Konformität, mit Datenlogger42,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
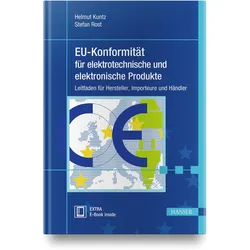
EU-Konformität für elektrotechnische und elektronische Produkte, Fachbücher von Helmut KuntzJedes elektrische bzw. elektronische Gerät, das in der EU verkauft wird, muss den gesetzlichen Anforderungen entsprechen. Sie als Hersteller oder Inverkehrbringer müssen dazu im Rahmen der CE-Kennzeichnung eine gültige Konformitätserklärung abgeben. Das Problem besteht darin zu wissen, welche Richtlinien für ein Produkt gelten, wie man diese anwendet, wer welche Informationen bereitstellen muss und wer letztlich verantwortlich für die Konformität ist. Dieses Buch bietet dazu die notwendige Orientierung: - Fundiertes Basiswissen, um gegenüber Herstellern, Kunden, Überwachungsbehörden und Prüfstellen ein zuverlässiger Partner zu sein - Führung durch die Konformitätsvielfalt elektronischer Produkte, Klärung der Verantwortlichkeiten bei Zuliefer- und Handelsketten - Wege zur Konformitätserklärung anhand von Praxisbeispielen - Auflistung der notwendigen Begleitunterlagen - Herausfinden der zulässigen Normenstände, um die Gültigkeit von Konformitätserklärungen prüfen zu können Anhand der meist geltenden Richtlinien für elektromagnetische Verträglichkeit (EMV), elektrische Sicherheit (NSP), Funk (RED), Ökodesign, Schadstoffgrenzen (RoHS) und Produktsicherheit wird das Prinzip der Konformitätsbewertung vermittelt. Zusätzlich werden auch Richtlinien erklärt, die keine CE-Kennzeichnung kennen, aber ebenso einzuhalten sind.69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.